分布式身份认证服务
在一项把区块链账本试点接入电信运营商统一账号认证的分布式身份认证服务中,我们打造了应用端的认证流程。这个试点项目尝试把由中心服务器管理身份的结构,换成基于区块链的验证。从发起认证到验证结果,应用、服务器和区块链账本环环相扣,任何一处的处理状态与应用界面不一致,用户就无法知道认证是否完成。应用与另一位开发者分工共同开发,并与服务器开发者协调对接环节。
不靠中心服务器,而由区块链账本确认的身份
在一项把区块链账本试点引入电信运营商统一账号认证服务的项目中,我们实现了连接认证流程与区块链账本的应用功能。在分布式身份认证中,身份不由一家公司的数据库单独担保,而是依据难以篡改的区块链账本记录和公钥签名来验证。应用端的处理结构让用户的身份信息与认证状态接入基于区块链的验证流程。在“分布式身份(DID)”一词普及之前,这个试点项目尝试以分布式结构代替中心化管理来确认身份。

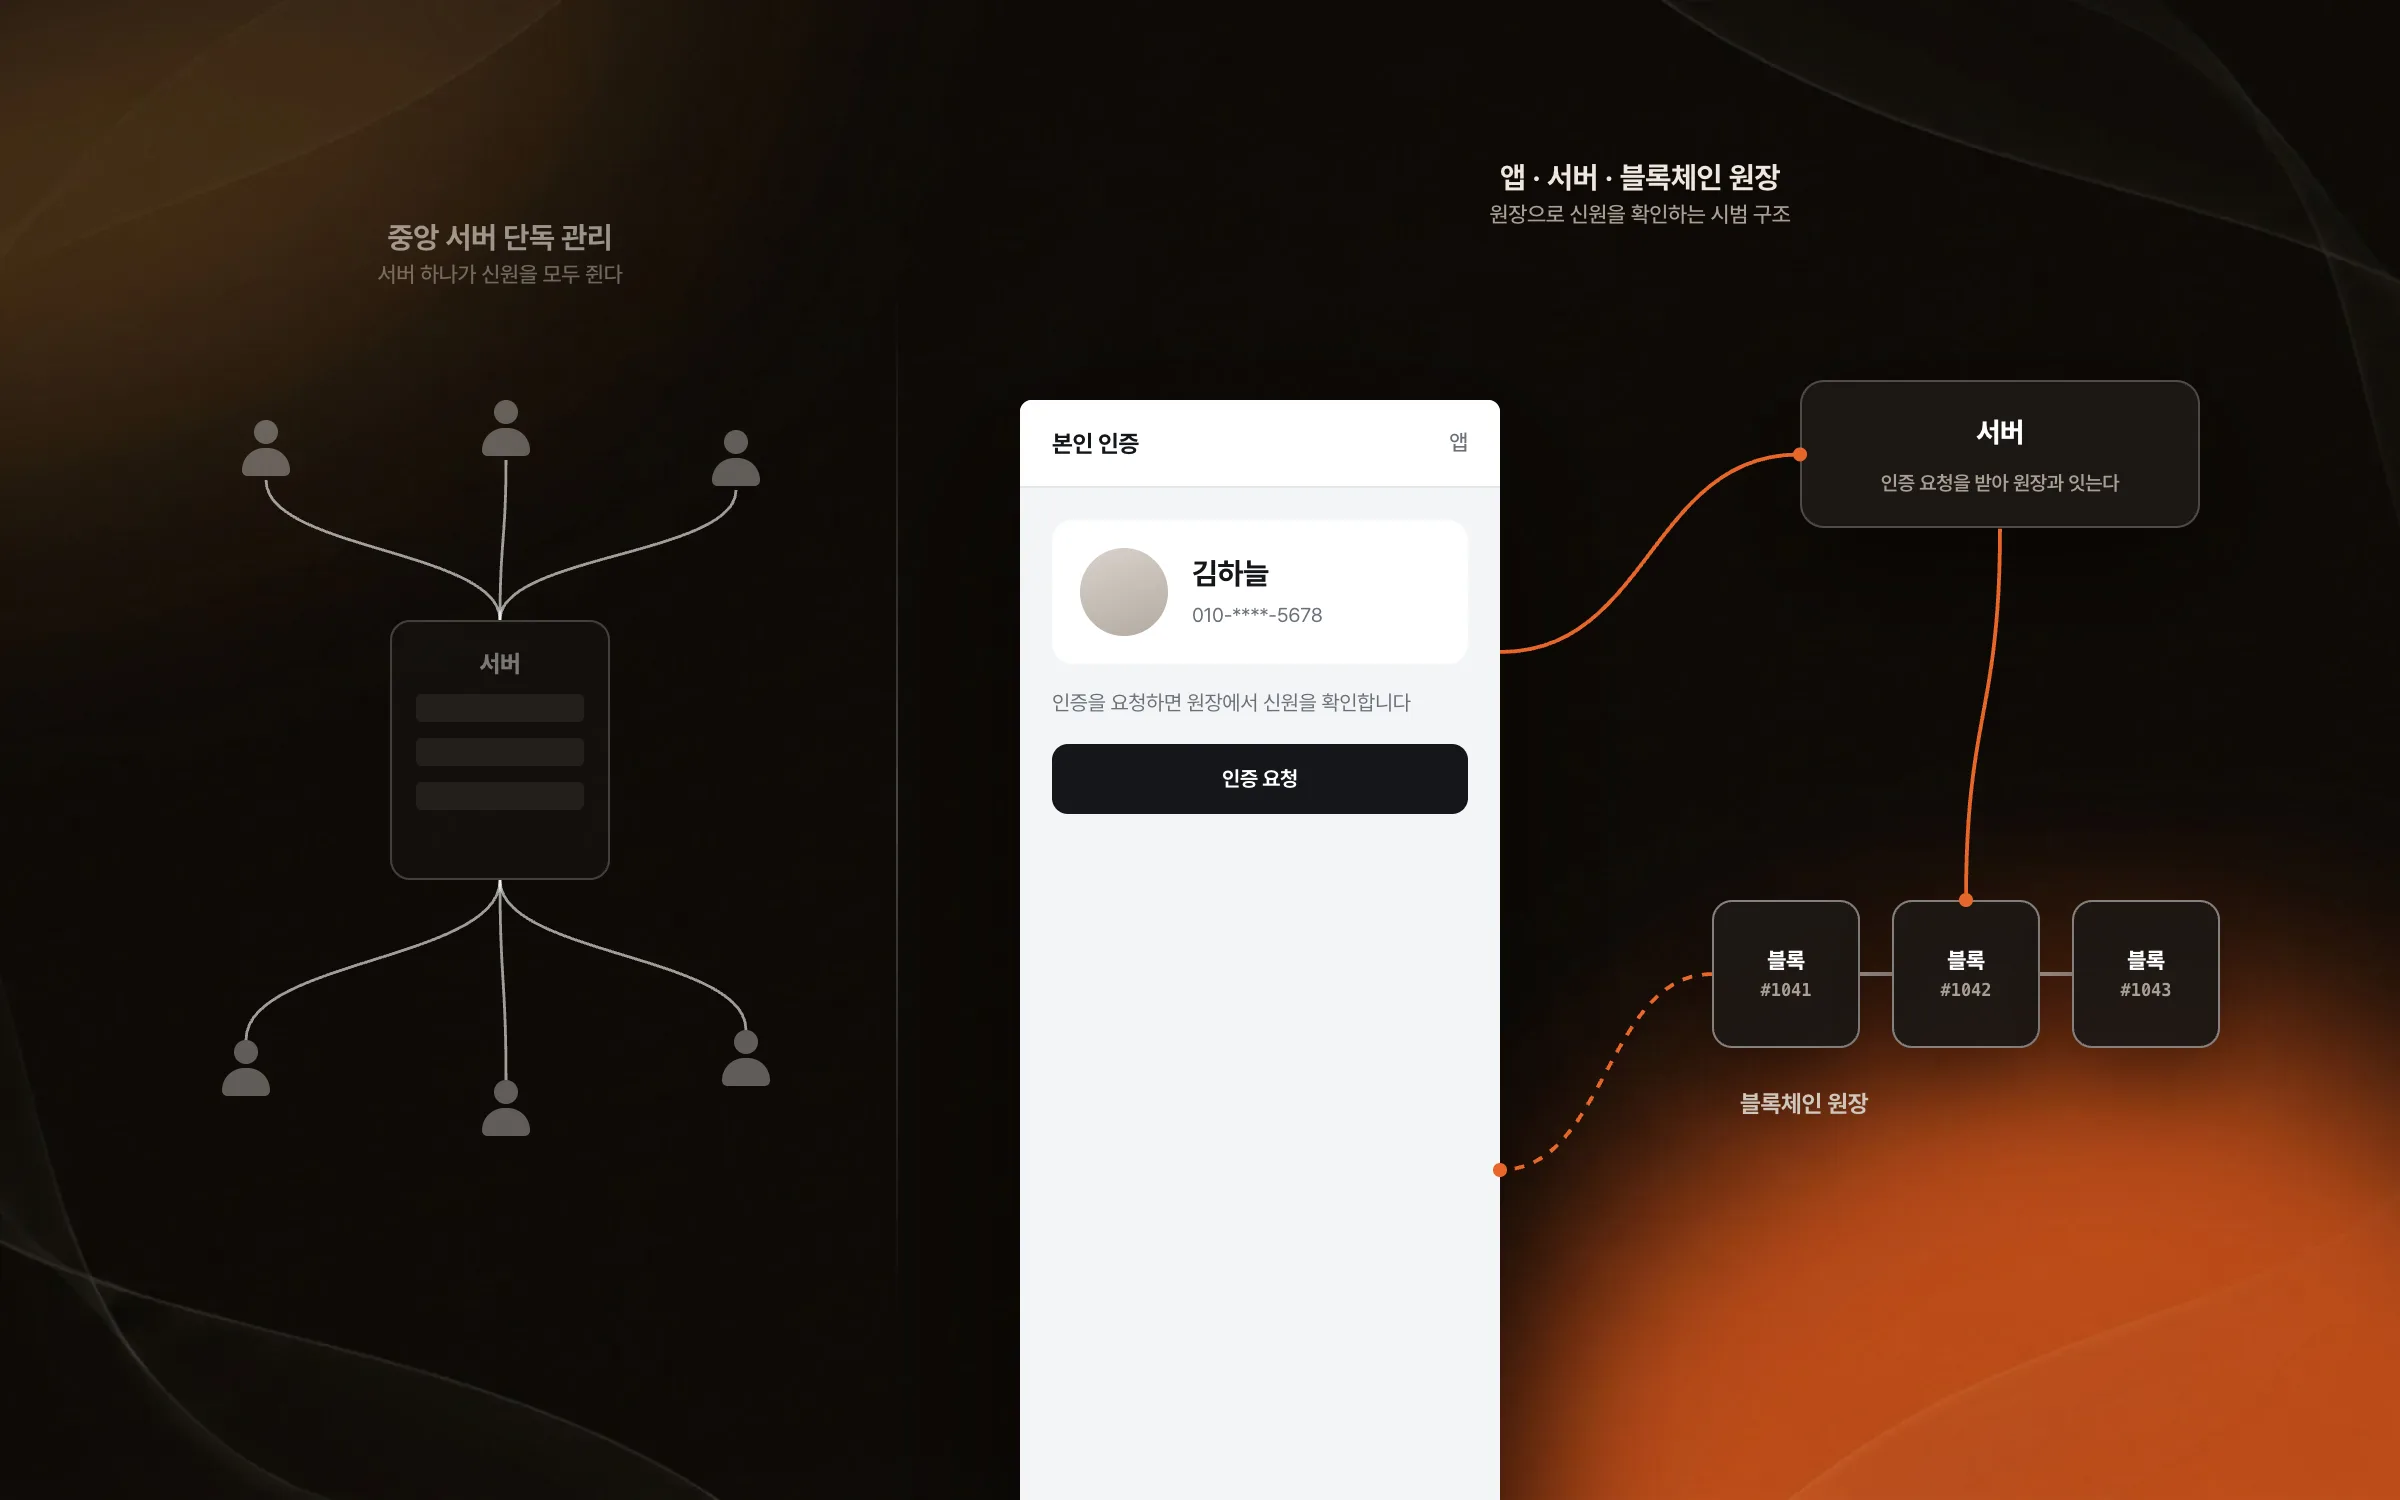
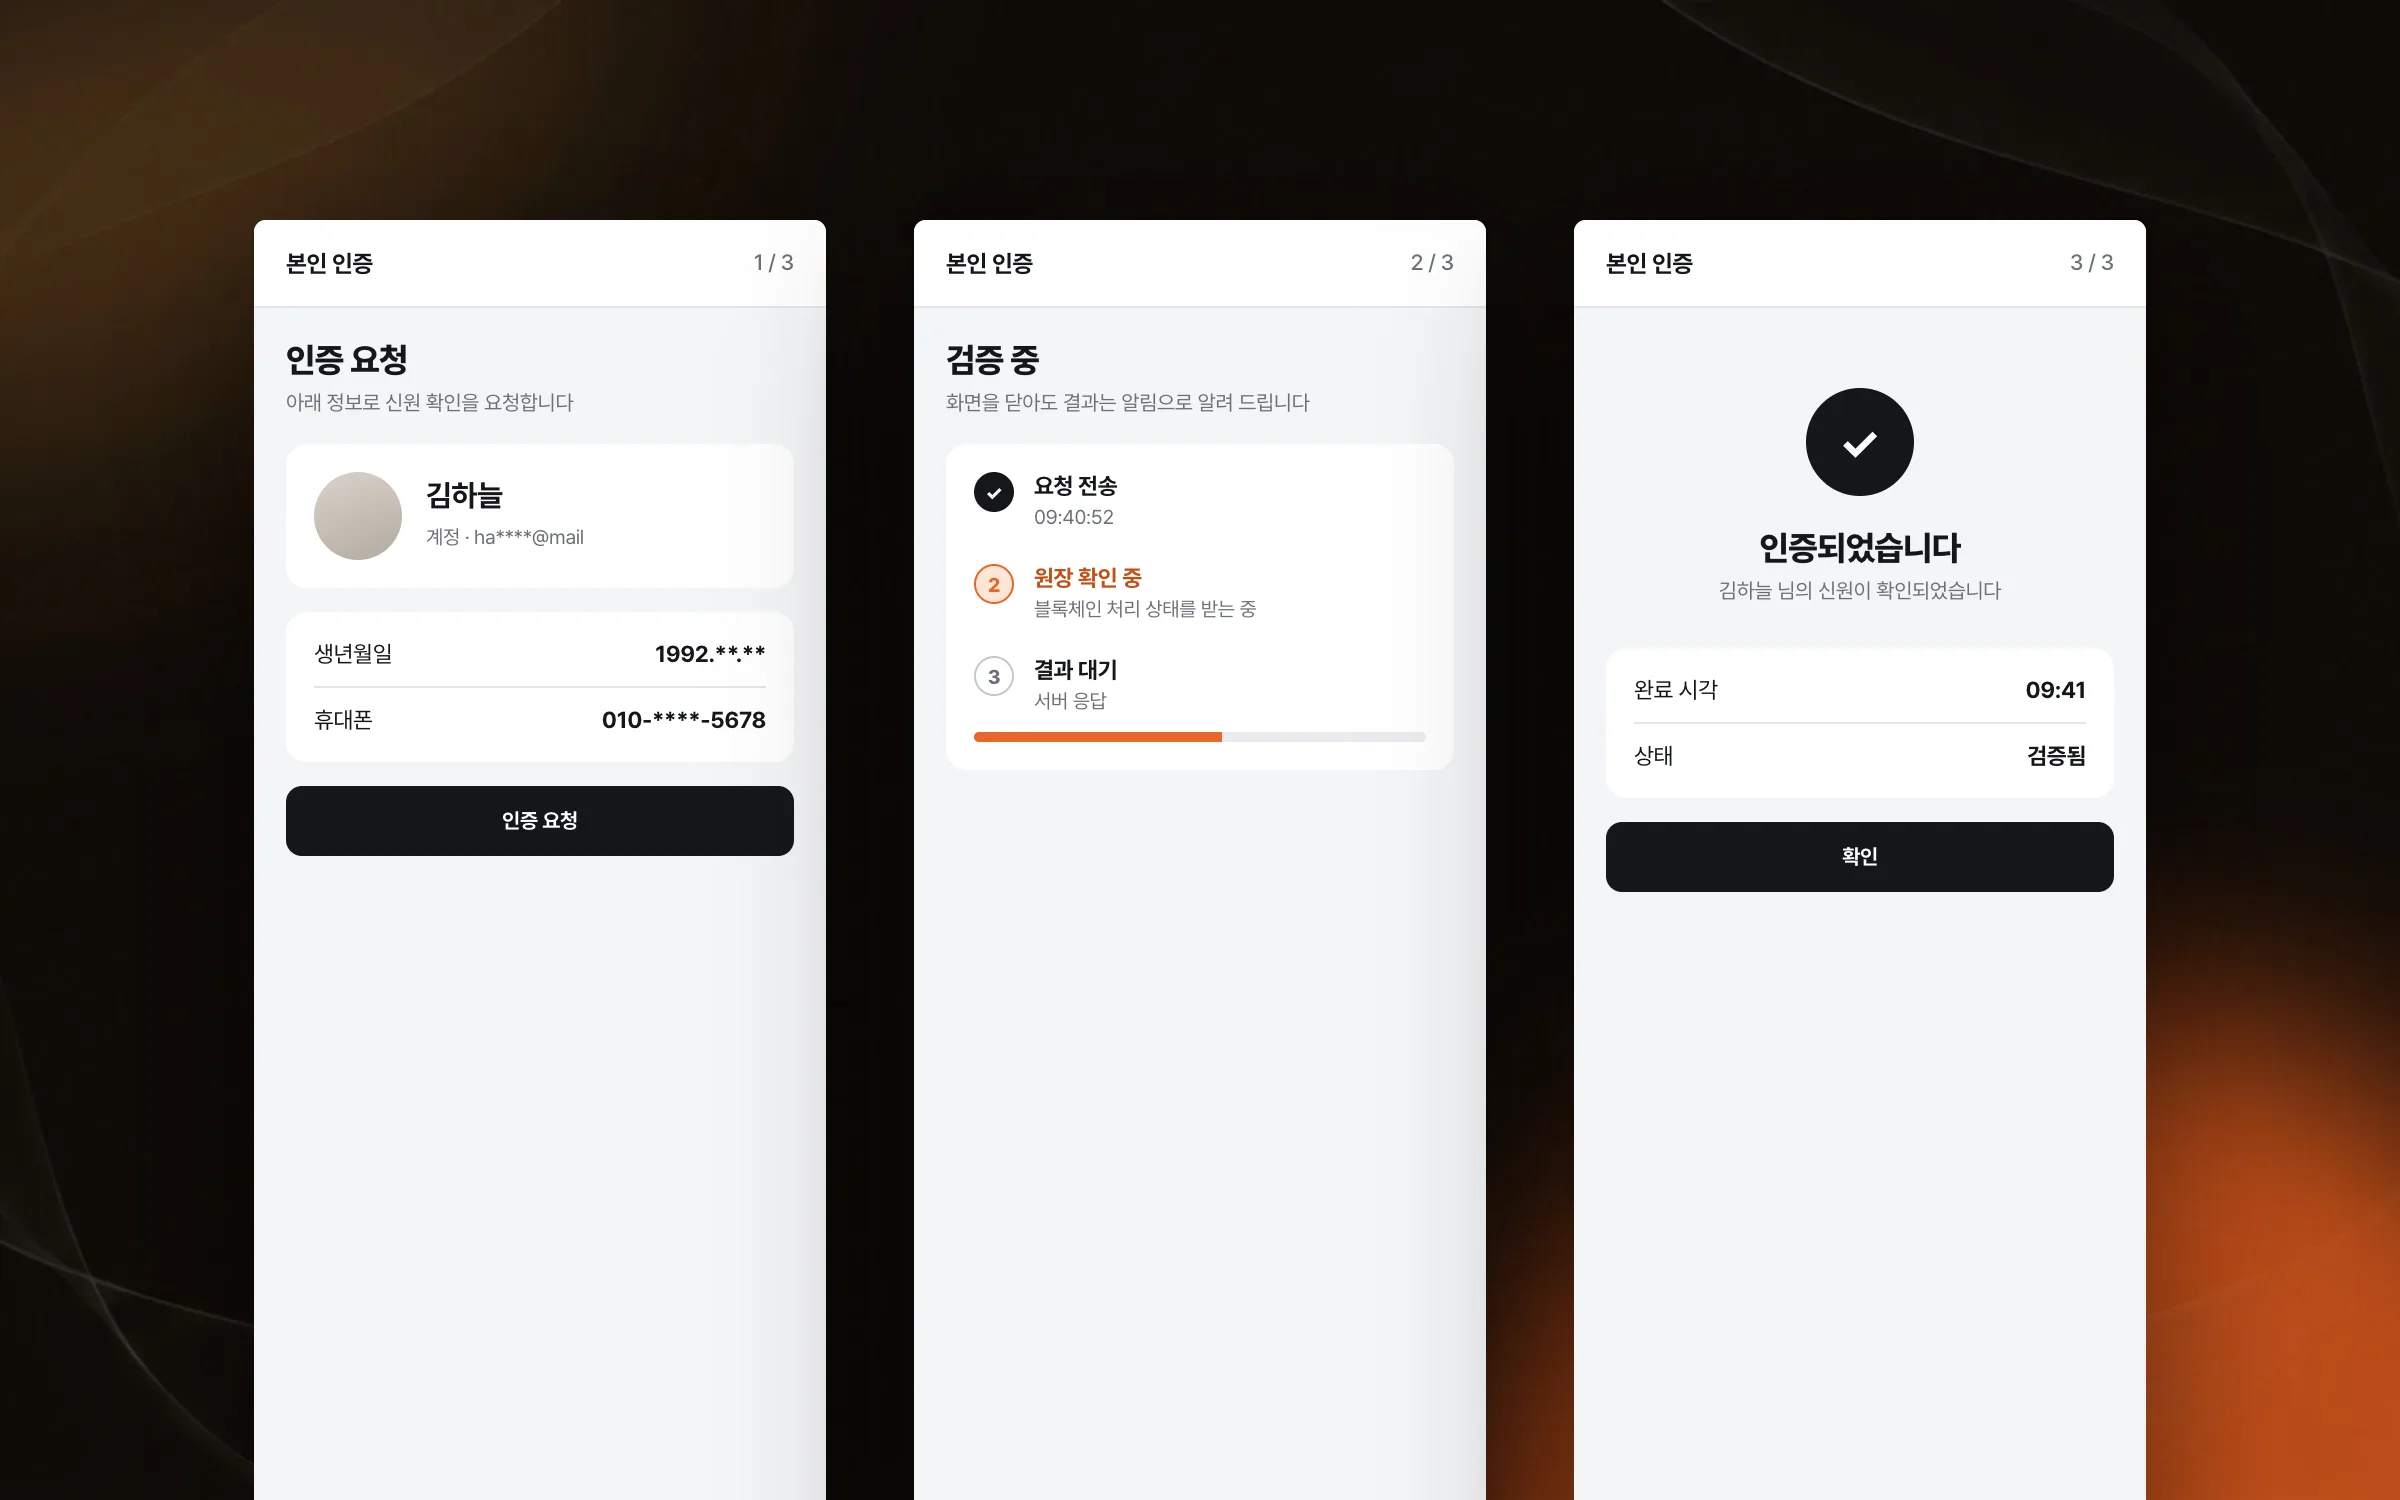
从发起认证到验证结果,应用呈现的各个阶段
在分布式身份认证应用中,用户先发起认证,再确认验证结果。我们把其间的区块链处理状态与服务器响应接入应用状态,让用户能在界面上确认认证的进展与结果。不同于以中心服务器为主的认证,这种分布式身份结构同时体现在应用界面和逻辑中。

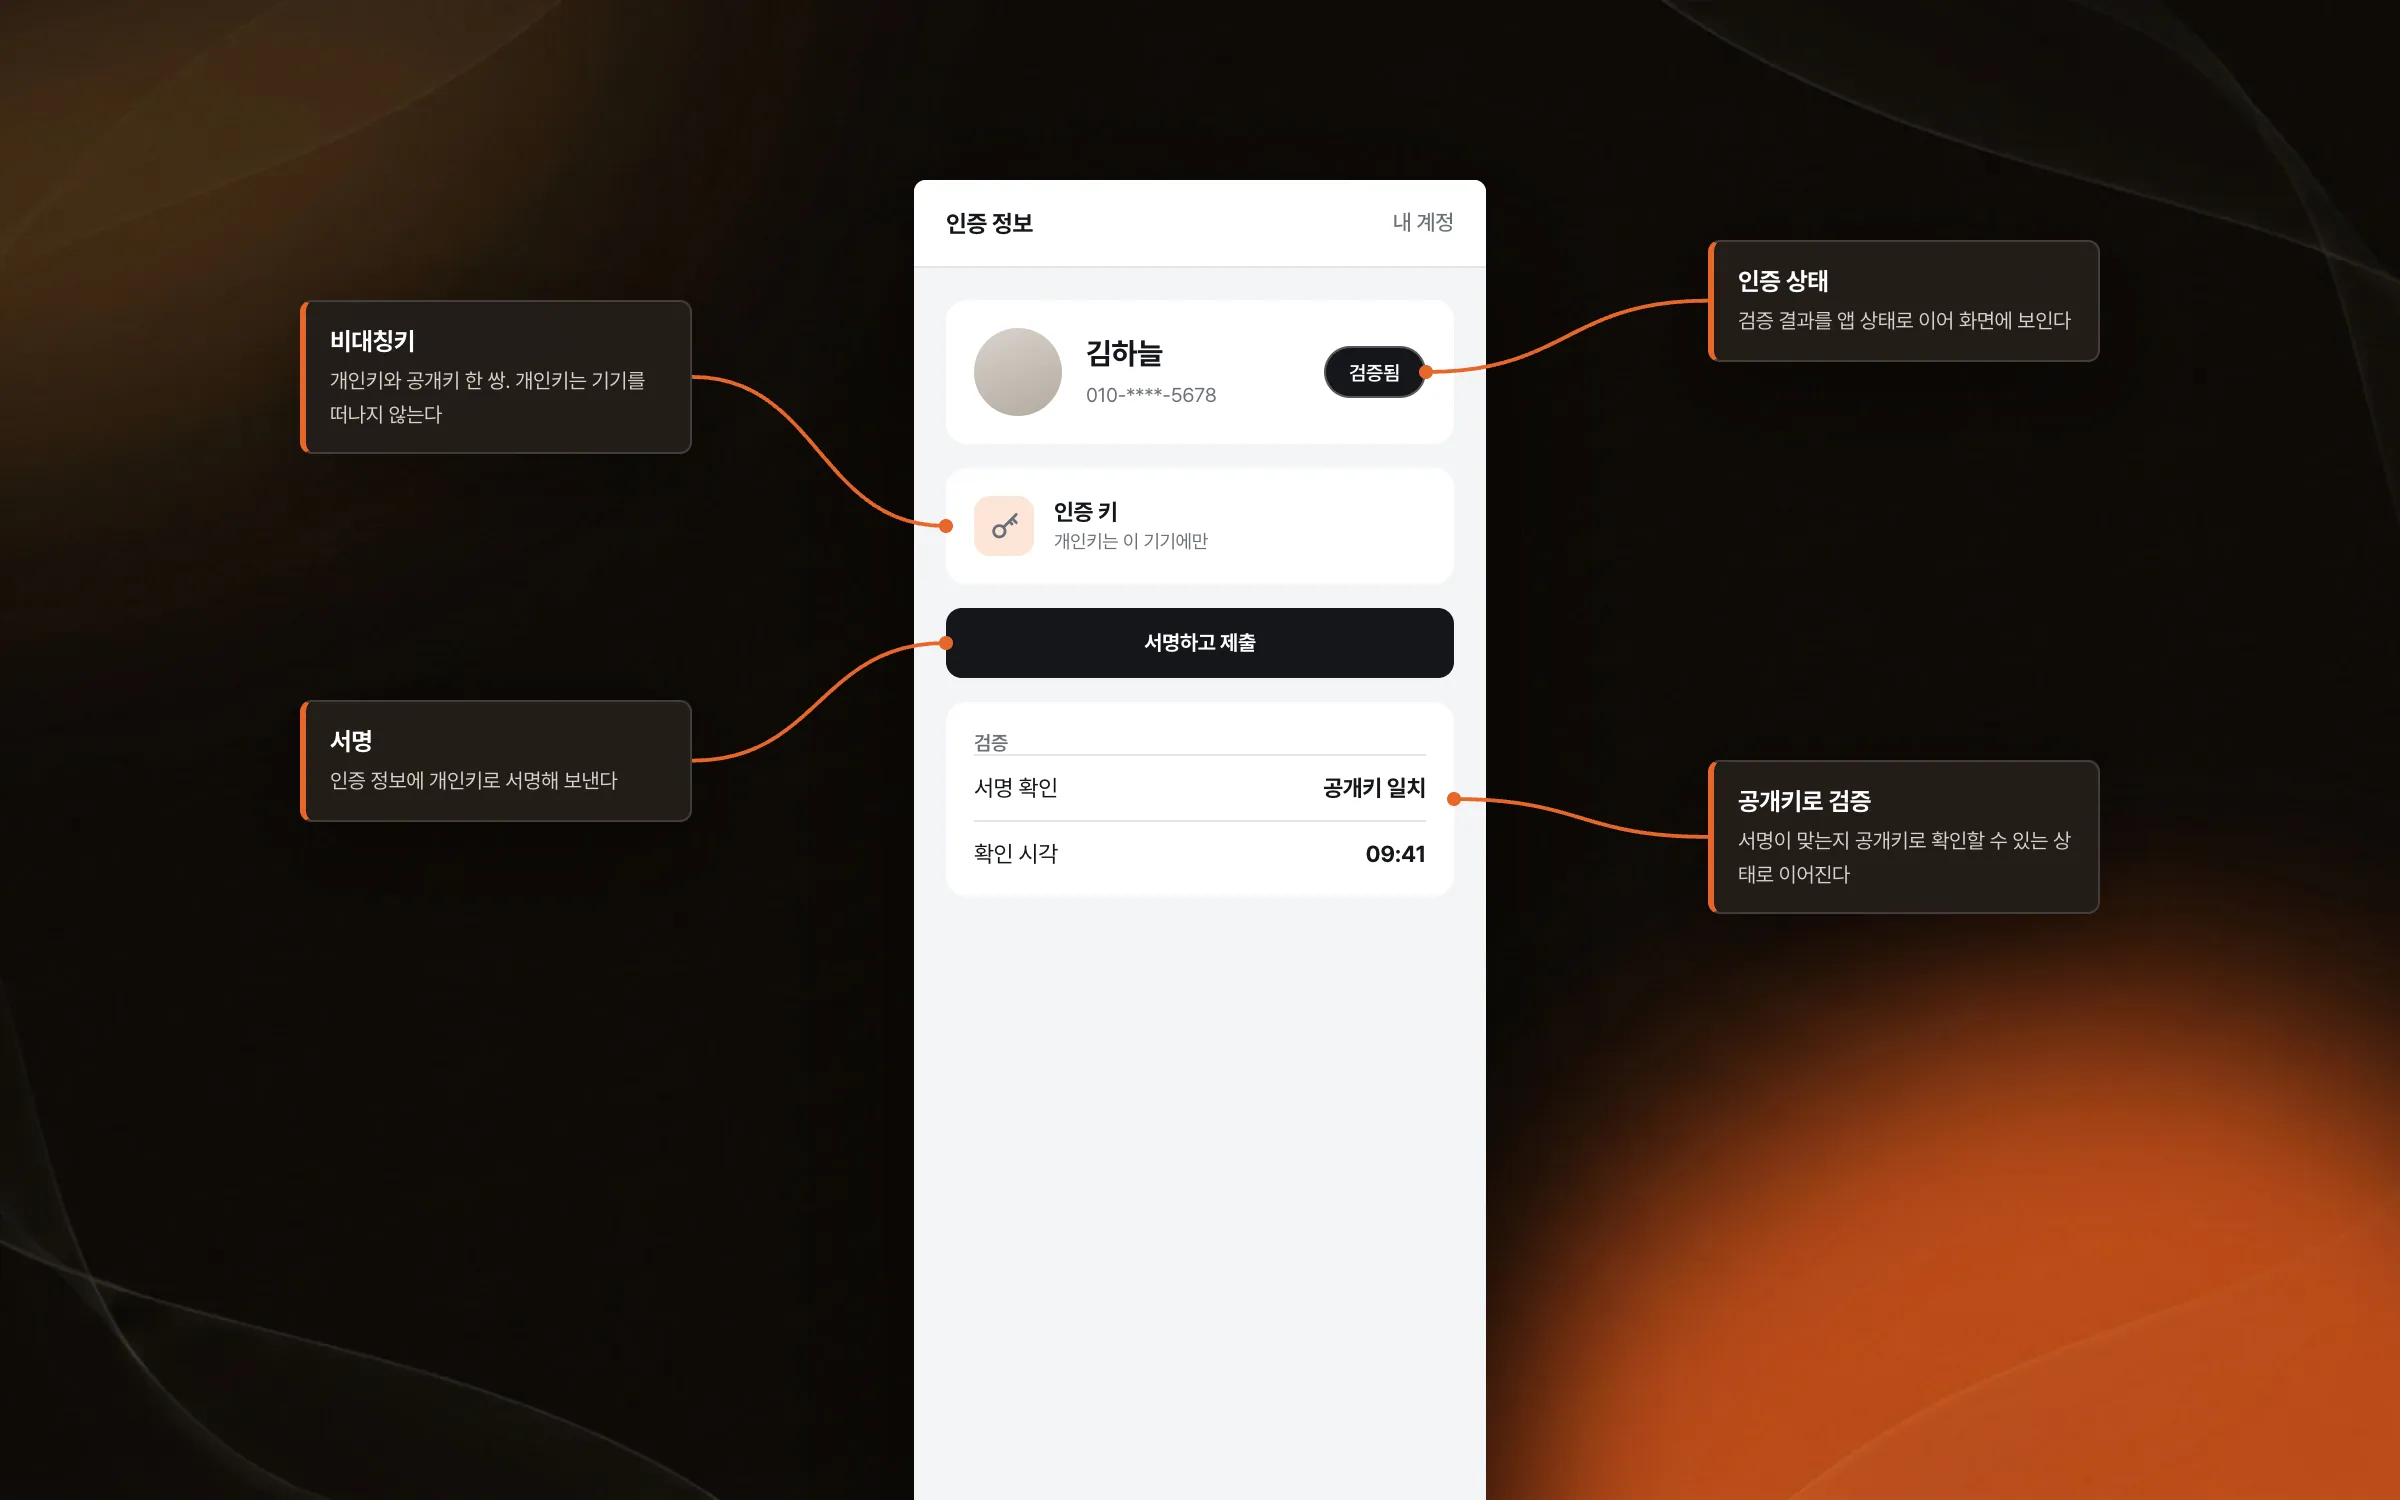
借助公钥与签名保持可验证的认证信息
分布式身份认证应用以公钥为基础构建应用逻辑,让认证信息不止于发送,而是延续为可验证的状态。对于非对称密钥、签名、认证状态验证等涉及安全的逻辑,我们运用了此前生物识别认证项目中积累的公钥认证经验。这套应用逻辑按服务器与区块链的对接流程设计。

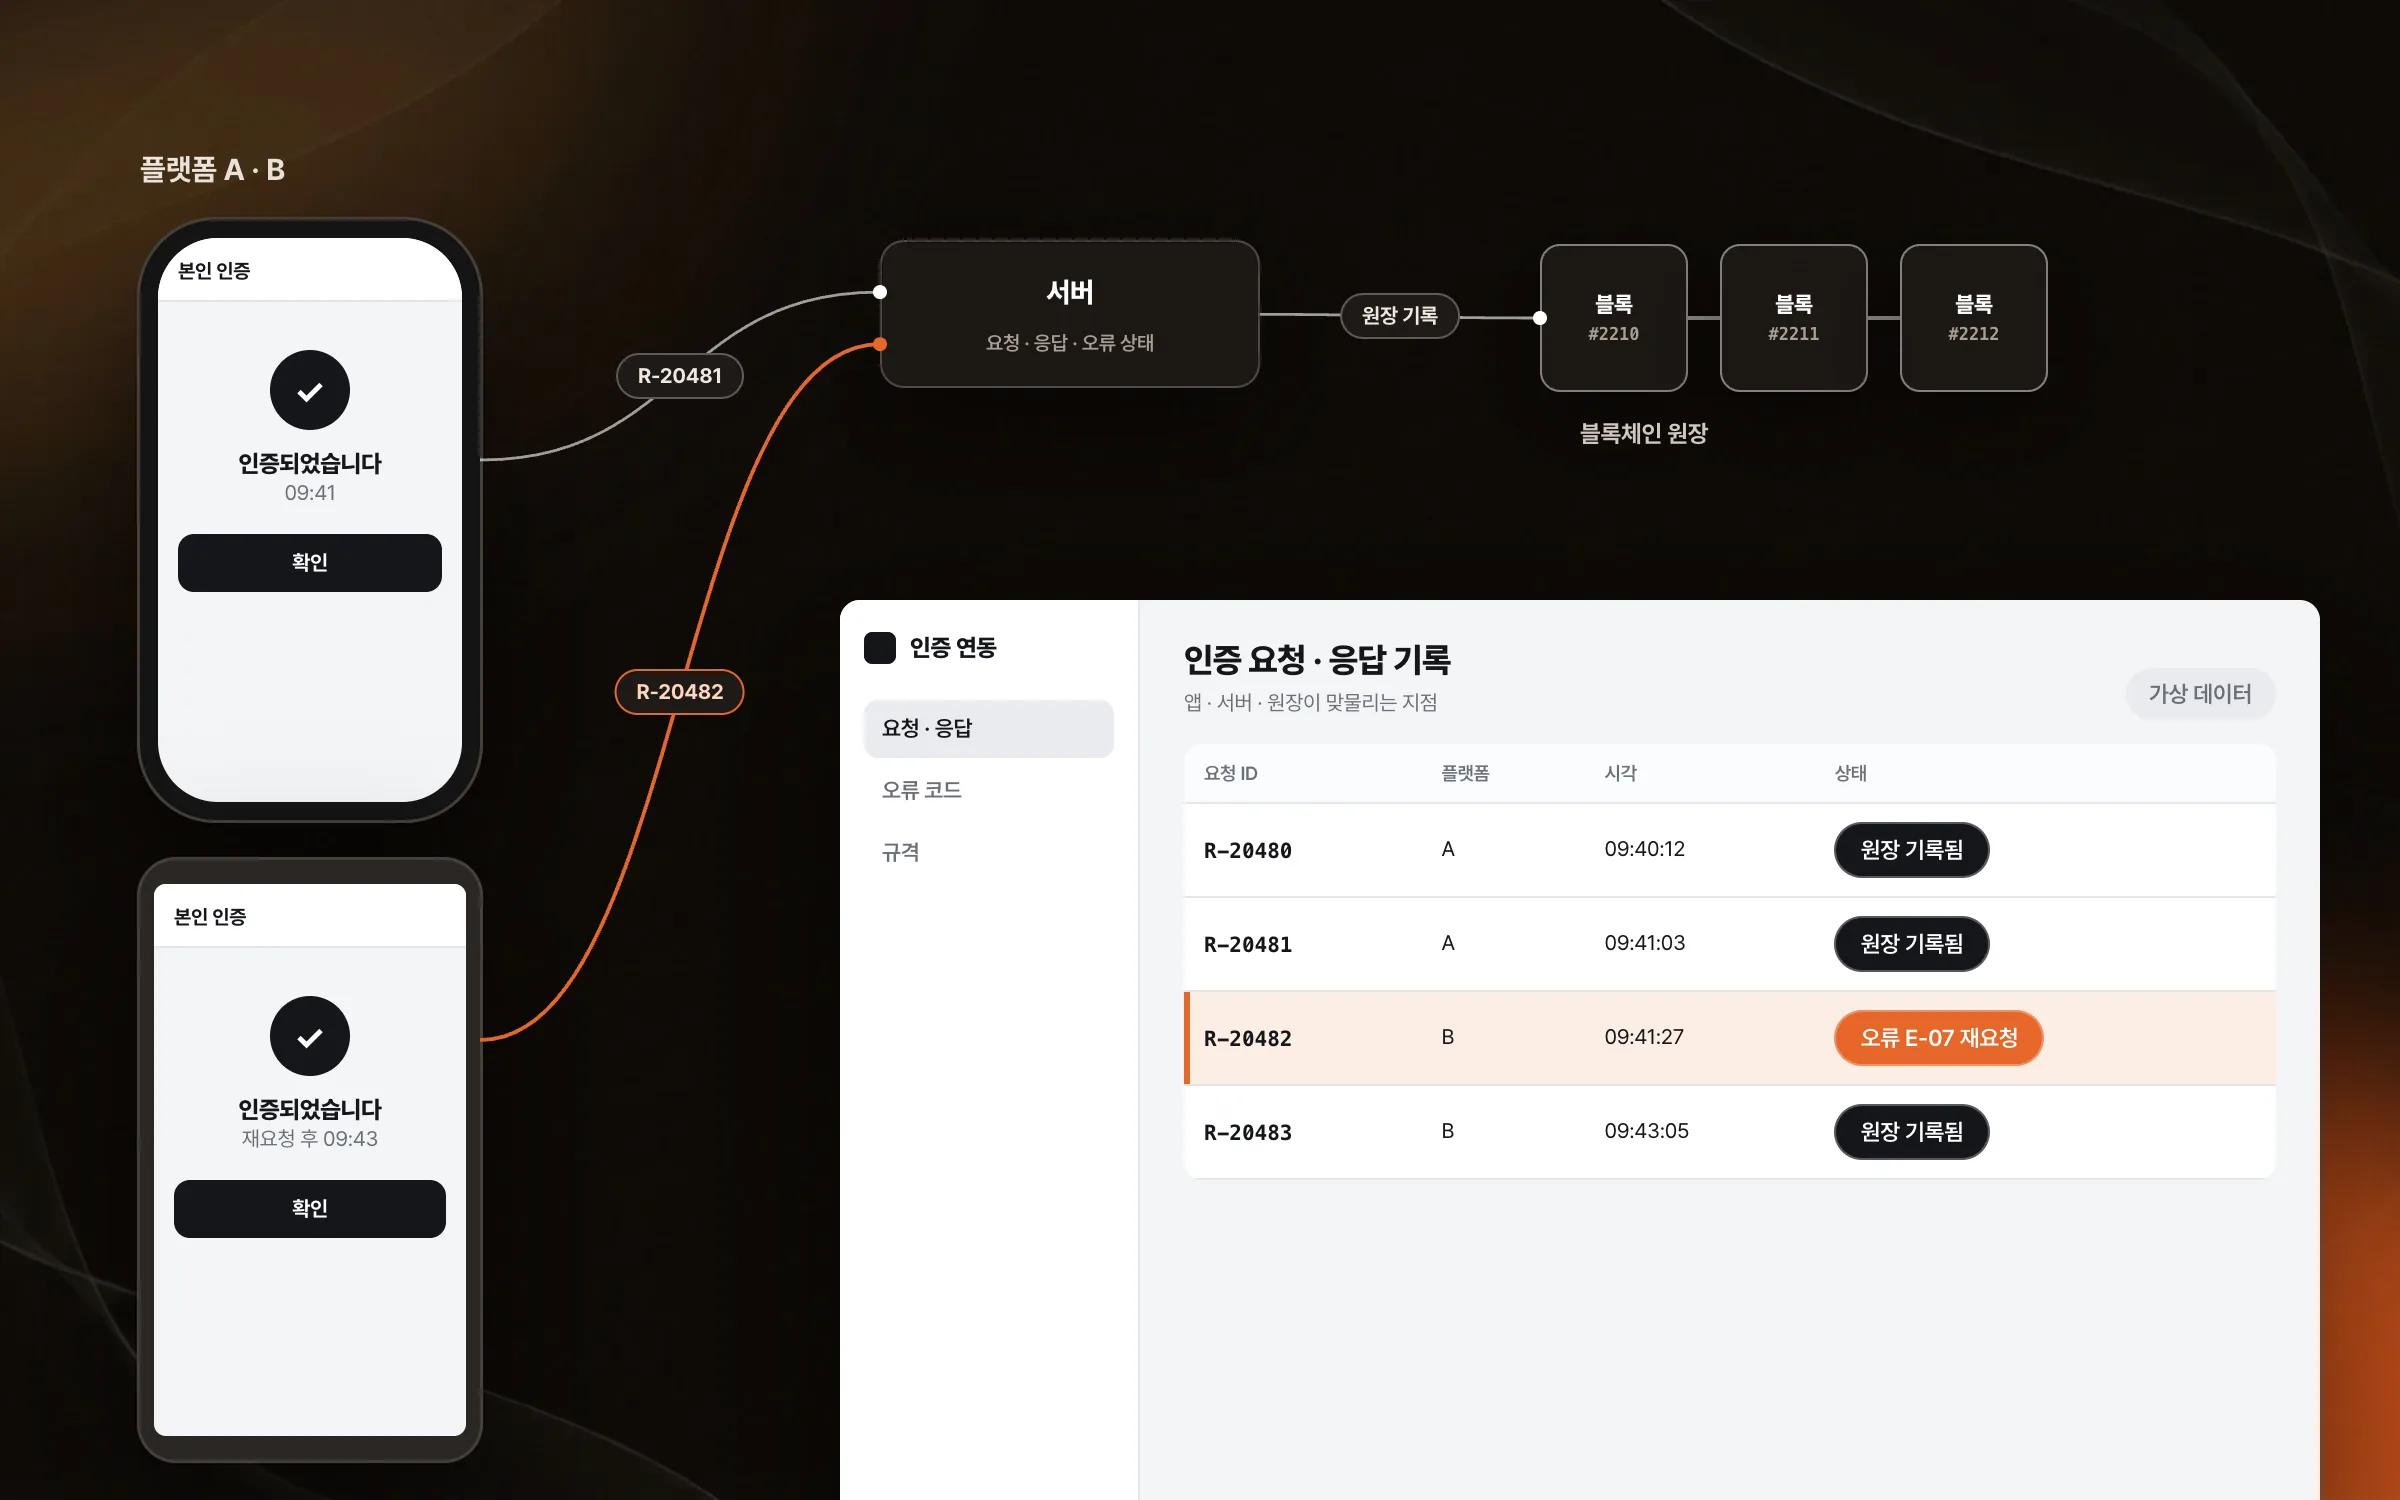
在应用、服务器与账本衔接处的协同调整
区块链身份认证服务是服务器占比很大的结构。我们与服务器开发者一起协调了应用与服务器衔接的环节:区块链账本对接、认证请求与响应、错误状态处理。应用与另一平台的开发者分工共同开发,并统一规范,让不同平台呈现相同的认证政策与用户流程。

项目亮点
从发起认证到确认验证结果的分布式身份认证流程
把区块链处理状态与服务器响应转为应用状态的对接
基于公钥与签名的安全逻辑及认证状态验证
洞察
GA4 client_storage: 'none'은 정말 쿠키를 막을까?
두 달 전 이 블로그에 「GA4 쿠키 없이 쓰기」라는 글을 썼습니다. clientstorage: 'none' 으로 쿠키 저장을 끄고, 자체 분석이 쓰던 익명 ID 를 clientid 로 넘기면 쿠키 0개로 GA4 를 쓸 수 있다는 내…
GA4 Measurement Protocol: gtag.js 없이 서버에서 이벤트 보내기
랜딩 페이지의 전송량을 파일 단위로 쪼개 보다가, 가장 큰 파일이 우리 코드가 아니라는 것을 알았습니다. Google Analytics 의 gtag.js 였고, 방문 한 번에 176KB 를 받고 있었습니다. 페이지 전체가 1,094K…
중소 제조업 AI 도입 순서: DX를 먼저 끝내야 할까?
공장을 가진 중소·중견 제조기업 16만여 곳 가운데 스마트공장을 도입한 곳은 19.5%입니다. 회사가 작을수록 이 비율은 더 떨어집니다. 중소벤처기업부가 2025년 4월에 낸 제1차 스마트제조혁신 실태조사 결과입니다. 그림: 기업 규…
Next.js loading.tsx와 404: 버튼이 화면보다 먼저 살아나게 하기
관리 화면 왼쪽 위에 사이드바를 접고 펴는 ☰ 버튼이 있습니다. 폭 하나 바꾸는 버튼인데, 대시보드에서 누르면 2초 넘게 아무 반응이 없었습니다. 레이아웃만 바꾸는 일이 왜 이렇게 오래 걸리는지부터 들여다봤습니다. Next.js 16…